

30 октября вступил в силу новый перечень государств, куда российские организации могут передавать персональные данные без ожидания проверки. Стран в нём стало на одну меньше: исключили Украину. США в списке нет и не было, зато есть Буркина-Фасо, Мали и Чад. Разбираемся, как устроен этот перечень, что он значит для НКО и медиа и почему он оказался в одном ряду с белыми списками и реестром регистраторов.
Что это за рубрика
В рубрике «Разбор Теплицы» мы в режиме реального времени разбираемся в определённой проблеме, новостях интернет-цензуры и рассказываем:
- что происходит;
- как это устроено;
- как с этим можно бороться.
Что произошло
Роскомнадзор утвердил новый перечень иностранных государств, обеспечивающих, по его мнению, адекватную защиту прав субъектов персональных данных. Прежний перечень от августа 2022 года утрачивает силу.
Изменение в составе одно: Украины в списке больше нет. Количество государств сократилось с 89 до 88.
При этом исключение из списка или отсутствие в нем не означает запрета на передачу данных в страну. Запрет Роскомнадзор должен устанавливать отдельным решением.
Как это работает на практике
По статье 12 закона «О персональных данных» любая организация, которая собирается передавать данные за границу, обязана заранее уведомить Роскомнадзор.
- Если страна в перечне, передачу можно начинать сразу после отправки уведомления, не дожидаясь решения ведомства.
- Если страны в перечне нет, нужно дождаться окончания десятидневного срока, отведённого на рассмотрение. Запросило ведомство дополнительные сведения — отсчёт приостанавливается до ответа.
- В обоих случаях регулятор сохраняет право впоследствии запретить или ограничить передачу.
- До подачи уведомления оператор должен выяснить, какие меры защиты применяет зарубежный получатель, на каких условиях он прекратит обработку и кто отвечает за полученную информацию.
- Для стран вне перечня добавляется изучение местного законодательства о персональных данных. Результаты проверки Роскомнадзор вправе запросить.
- При этом списка стран, куда запрещено отправлять данные, нет. Роскомнадзор рассматривает уведомление конкретной организации и может запретить или ограничить именно её передачу. Основания перечислены в статье 12: защита конституционного строя, нравственности, здоровья, прав граждан, обороны и безопасности страны.
- Однако и включение страны в перечень иммунитета не даёт: запретить передачу могут и туда.
- Если передачу всё-таки запретили, оператор обязан обеспечить уничтожение иностранным получателем уже переданных ему данных. То есть добиться от зарубежной компании, чтобы она стёрла полученное, и доказать это регулятору.
Роскомнадзор уже запретил или ограничил вывод данных по 7 уведомлениям из 589. Основанием стало несоответствие цели передачи тем целям, которые указывались при сборе данных, а также их объёму и содержанию. В какие страны планировалась передача, не раскрывалось.
Как ищут нарушителей
Раньше нарушения выявляли по жалобам или в ходе проверок. Теперь работает автоматизированная система мониторинга, которая изучает сайты только в зонах .RU, .РФ и .SU круглосуточно и без участия человека.
Робот ведёт себя как обычный посетитель: открывает страницы, находит формы, подгружает скрипты. Уведомление владельцу не направляется: формально это не проверка, а сбор сведений.
Что робот видит без доступа к вашей админке:
- подключённые счётчики и скрипты,
- наличие политики обработки данных и ссылку на неё,
- разметку форм и чекбоксов.
Параллельно система сверяет данные о сайте с открытыми реестрами: кто владелец, где расположен хостинг по данным WHOIS и геолокации адреса, совпадает ли это с тем, что заявлено в уведомлениях, и есть ли организация в реестре операторов. Материал от бота попадает к инспектору, и организация получает требование об устранении с десятидневным сроком.
За год система проверила порядка 78 тысяч сайтов, несоответствия нашли у четырех. Для попадания в перечень нарушителей достаточно одного признака.
Кто в списке «хороших» стран
Китай, Беларусь, Казахстан, Индия, Турция, Япония, Южная Корея, Израиль, Катар, Великобритания, Канада, Австралия, Новая Зеландия и все государства Евросоюза, включая Литву, Латвию, Эстонию, Польшу и Нидерланды, а также Буркина-Фасо, Мали, Нигер, Чад, Того, Сенегал и Кот-д’Ивуар. В списке есть и члены НАТО — и союзники Кремля, и западные демократии — и авторитарные государства.
В список можно попасть, если у государства есть комплексный нормативный акт о персональных данных, уполномоченный орган по защите прав субъектов и система санкций за нарушения. То есть оценивается наличие формальной конструкции, а не то, как она работает.
Почему США нет в списке — и почему это плохо
В США федерального закона о персональных данных в европейском смысле нет: там есть отраслевое регулирование и законы штатов. Поэтому формально критерий не выполняется, поэтому страны нет в перечне. А в Буркина-Фасо закон есть, и она в перечне.
Существенная часть облачной инфраструктуры, которой пользуются в мире, американская. Хранилища, системы рассылки, сервисы совместной работы, платформы для видеозвонков, репозитории кода — передача данных в любой из них требует полной процедуры с ожиданием.
Где российские сайты стоят на самом деле
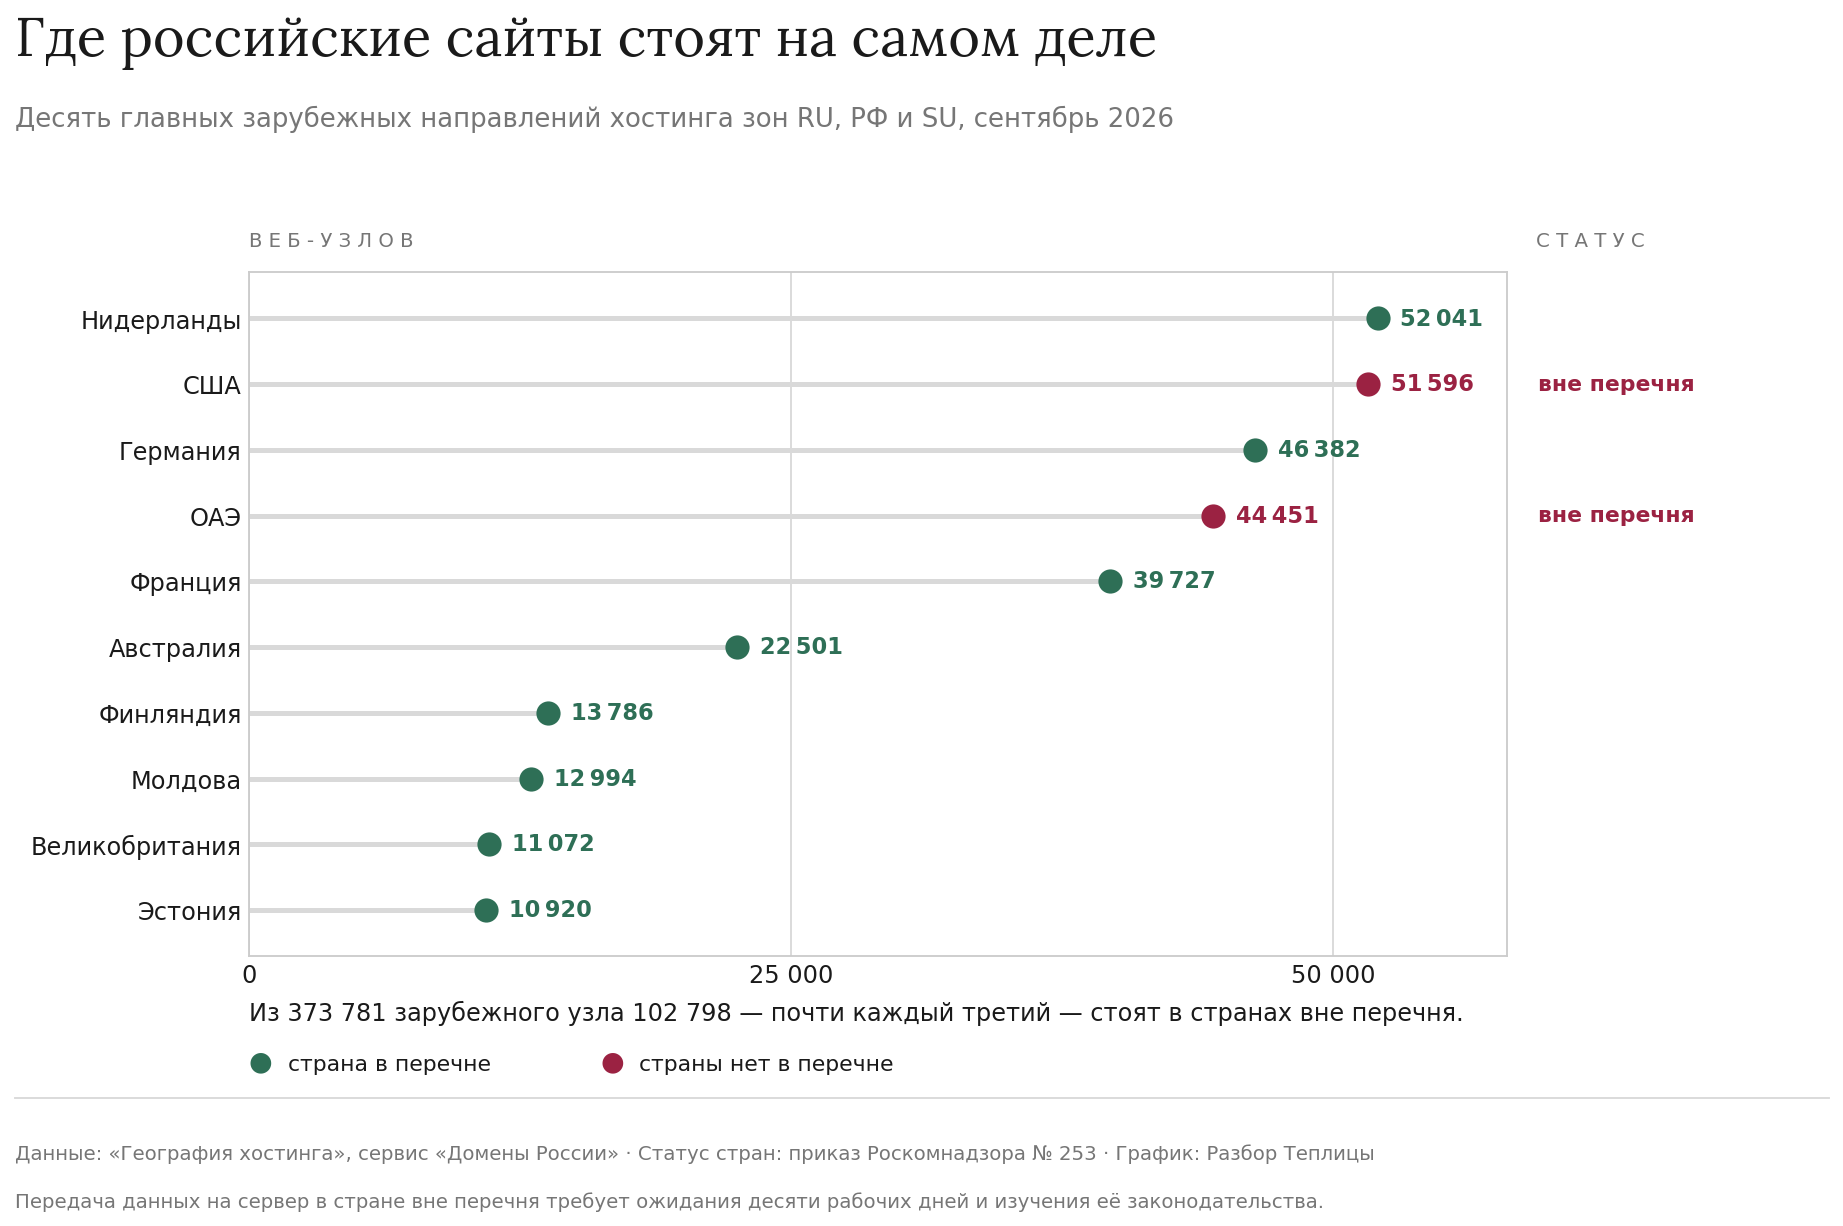
Мы выгрузили отчёт «География хостинга» по трём зонам сразу и сверили с приказом. Всего учтено 3 633 629 веб-узлов. В России находится 84,24%. Ещё 5,48% сервис относит к неопределённым. За рубежом — 373 781 узел, или 10,29%.
Из этих 300 с лишним тысяч зарубежных узлов 102 798 стоят в странах, которых в перечне нет. Это 27,5%, то есть почти каждый третий российский сайт, размещённый за границей.
В топ-5 два направления вне перечня:
- Соединённые Штаты — 51 596 узлов,
- Объединённые Арабские Эмираты — 44 451
У Эмиратов своя история: после 2022 года страна стала популярной площадкой для тех, кто уходил с европейского хостинга, но не хотел возвращаться в Россию. По числу узлов они почти сравнялись с Америкой. В перечне Эмиратов нет.
Владельцы этих ста тысяч сайтов выбирали хостинг по цене, скорости и надёжности, а не по приказу ведомства. Теперь каждая передача данных на такой сервер требует ожидания десяти рабочих дней и предварительного изучения чужого законодательства. Конечно, не всем это требуется и не все станут соблюдать, но всё же.
Теперь за оценку перечня отвечает РКН
Раньше закон отдельно учитывал участие страны в Конвенции Совета Европы о защите физических лиц при автоматизированной обработке персональных данных. Перечень делился на две группы: участники Конвенции и прочие страны, чьё законодательство признали соответствующим.
Федеральный закон № 265-ФЗ от 26 июля 2026 года эту привязку убрал. Теперь значение имеют национальное законодательство и меры защиты, которые должны соответствовать принципам Конвенции. Оценивает их Роскомнадзор.
Почему это плохо?
Участие в международном договоре — внешний и проверяемый признак: страна либо подписала, либо нет. Соответствие принципам договора по оценке ведомства — признак внутренний, и его содержание определяет то же ведомство, которое ведёт список. Та же конструкция — в правилах регистрации доменов: 15 лет правила писала отраслевая организация, теперь их устанавливает правительство.
При подготовке поправок власти ссылались на рост трансграничной киберпреступности и на то, что иностранные надзорные органы не всегда достаточно защищают права российских граждан. Ничего нового — такие обоснования переходят из одного запретительного акта в другой
Теория стала практикой ещё до нового перечня. В 2025 году Роскомнадзор начал требовать уведомлений от владельцев российских сайтов, использующих зарубежную систему веб-аналитики. Ведомство изучало передачу сведений о посетителях иностранному сервису как операцию, подпадающую под законодательство о персональных данных. Речь не о передаче клиентской базы партнёру, а о счётчике на сайте, который стоит у десятков тысяч организаций — раньше никто не думал, что это могут считать трансграничной передачей. Под наблюдение попадает все: CRM, облачное хранилище, сервис рассылок, аналитика — любой инструмент, который получает данные пользователей и находится за границей.
Что должно встревожить НКО и медиа
Трансграничная передача в том виде, в каком ее трактует Роскомнадзор — обычная история любой организации. Рассылка через зарубежный сервис, таблица с контактами волонтёров в облаке, форма для сбора пожертвований, аналитика, счетчик посещаемости, резервные копии.
Если организация зарегистрирована в России и обрабатывает данные россиян, каждая из этих операций требует уведомления, а для стран вне перечня — ожидания и предварительного изучения чужого права.
Проверьте, где физически находятся сервисы, которыми вы пользуетесь. Страна регистрации компании и страна размещения серверов — разные вещи, и для закона важна именно страна размещения оборудования. Американская инфраструктура требует полной процедуры. И это касается большинства привычных инструментов.
Это не отменяет требования хранить данные в России
Распространённое заблуждение: раз страна в перечне, значит можно хранить данные там.
Нет. Закон требует, чтобы первичная запись, систематизация, накопление, хранение, уточнение и извлечение персональных данных россиян происходили в базе на территории России. Перечень регулирует условия последующей передачи, а не разрешает изначально собирать и хранить сведения в зарубежных базах.
Прокси-сервер здесь не сработает: он не создаёт первичной записи, данные впервые записываются там, где стоит настоящая база. Правда надо это ещё как-то отследить.
Требование держать первичную базу в России наложилось на то, что осенью 2026 года российские дата-центры оказались физически уязвимы атаки БПЛА на площадки в нескольких регионах, перебои в работе сервисов. Единственная страховка от физического уничтожения — резервная копия подальше. А это и есть трансграничная передача, порядок которой теперь строже. Парадоксальная реакция на атаки дронов — строгие требования к хранению данных.
Это «зарубежная практика», но есть нюанс
Механизм списка разрешённых стран не российское изобретение: чиновники по традиции используют наработки иностранных коллег.
Например, в Евросоюзе действует прямой аналог: Европейская комиссия принимает решения о достаточном уровне защиты данных в третьих странах. Если страна в списке, данные передаются свободно, если нет — нужны дополнительные гарантии в виде стандартных договорных условий или обязательных корпоративных правил.
Дьявол в деталях
Прозрачность критериев. Решения Еврокомиссии публикуются с развёрнутым обоснованием, где разбирается законодательство страны, полномочия надзорного органа и средства правовой защиты.
Судебный контроль. Такие решения оспариваются в Суде Европейского союза, и он их отменял: соглашения с США о передаче данных отменялись дважды, в 2015 и 2020 годах, по искам частного лица.
Независимость надзора. В Евросоюзе надзорные органы по защите данных независимы от правительства по устройству.
В российской конструкции перечень формирует тот же орган, который надзирает за исполнением, обоснование не публикуется, а механизма оспаривания состава списка не предусмотрено. Оболочка в общем европейская, а начинка — нет.
Как это связано с цензурой
Разрешительный перечень. Есть список, куда можно сразу, и всё остальное, куда с процедурой и ожиданием. Ровно как с белыми списками сервисов, перечнем регистраторов доменов и реестром устройств. Соответственно, за нарушения можно наказывать и ограничивать работу ресурсов.
Критерий внутри ведомства. Внешний признак заменён на оценку того же органа, который ведёт список.
Чем труднее пользоваться зарубежной инфраструктурой, тем прочнее организация привязана к российской. А российская инфраструктура — это СОРМ, оборудование фильтрации, требования к хостерам и всё, о чём мы писали в материале о реформе связи.
Заставить иностранный сервис поставить СОРМ нельзя: нет юрисдикции. Но можно сделать так, чтобы российская организация им не пользовалась. Тогда данные останутся там, где к ним есть доступ, и оборудование за границей не понадобится. Либо российская организация остается с зарубежными серверами, но ее ресурс блокируют в РФ.
Как и в случае с большинством таких историй, где безопасностью оправдывают ограничения, власти ставят ресурсы перед выборам: соблюдать правила игры или подвергаться цензуре.
Чего мы не знаем
Практики запретов. Устанавливал ли Роскомнадзор запреты на передачу после уведомлений, сколько их было и по каким основаниям — публичных данных мы не нашли, поделитесь с нами, если вам известна такая информация.
Как исполняется требование изучить законодательство страны получателя. Формально оно обязательно, практически выглядит невыполнимым для небольшой организации.
Что будет с передачей данных в Украину после 30 октября: процедура меняется, но запрета нет, а появится ли он — неизвестно. Хотя странно предположить, что такие
Сколько решений о запрете вынесено за последние годы и по каким направлениям. Известны только первые семь случаев, свежей статистики ведомство не публикует.
Источники
Первоисточник
- Официальный портал правовой информации, приказ Роскомнадзора № 253 от 16 сентября 2026 года.
- «Гарант», текст приказа с полным перечнем государств.
Разборы изменений
- «Коммерсантъ», [о первых решениях Роскомнадзора о запрете передачи](https://www.kommersant.ru/doc/6044976): семь случаев из 589 уведомлений и основания для них.
- Состав, [об автоматизированном мониторинге сайтов](https://www.sostav.ru/blogs/286273/99495): как работает система, что она видит и что происходит после выявления признака.
- Б-152, [данные совместного вебинара с ГРЧЦ](https://b-152.ru/knowledge/public/ncg6lttv81-profilaktika-vmesto-shtrafov-vebinar-s-g): 78 тысяч проверенных сайтов, доля нарушителей и перечень маркеров.
- «Пятый фактор», [об индикаторах риска по приказу Минцифры № 682](https://5factor.ru/resources/transgranichnaya-peredacha-dannyh) и практике предписаний по зарубежной веб-аналитике.
- SecurityLab, «Китай оставили, Украину вычеркнули», 20 октября 2026. Порядок передачи для стран в перечне и вне его, обязанности оператора, связь с законом № 265-ФЗ, прецедент с веб-аналитикой.
- ComNews, об обновлении списка и о соседстве Люксембурга с Буркина-Фасо.
- CISOClub, об исключении Украины и отсутствии США.
- D-Russia, сообщение о 87 государствах в перечне.
Критерии и предыстория
- «Кабельщик», о критериях включения государств в перечень при утверждении прежнего списка в 2022 году.
Наши материалы
- Разбор №25 о реестре социально значимых сервисов.
- Разбор о правилах регистрации доменов и переходе правил от отраслевой организации к правительству.
- Материал о реформе связи и привязке лицензии к установке СОРМ.