

30 сентября 2026 года правительство внесло в Госдуму законопроект о федеральном бюджете на 2027-2029 годы. Первое чтение назначено на 29 октября, поэтому цифры еще могут поменяться. Мы разобрали версию, опубликованную 1 октября, и сравнили ее с действующим законом о бюджете на 2026-2028 годы. Нас интересовала тема ограничений в интернете.
Главное, что мы нашли
- Год назад правительство планировало, что в 2027 году система блокировок обойдется в 9,9 млрд рублей, в 2028 году в 9,8 млрд. В новом бюджете закладывают 19,9 млрд на 2027, 19,8 млрд на 2028, а на 2029 год еще 19,9 млрд.В 2026 году на блокировки также выделили 20,0 млрд.
- Также запланирован 1,0 млрд рублей на резервный центр обработки данных (ЦОД) для системы, через которую РКН может централизованно управлять сетью.
- Вместе это 20,9 млрд в 2027 году. Для сравнения на проект «Искусственный интеллект» в РФ в 2027 году планируют 8,7 млрд.
Рост расходов на блокировки на 2027 год первой заметила «Верстка», около 60 млрд за три года насчитала «Новая газета Европа». Наши подсчеты по системе блокировок с ними сходятся.
Как мы все посчитали?
Мы сравнили два документа:
- действующий закон о бюджете на 2026-2028 годы (№ 426-ФЗ, принят 28.11.2025 года);
- законопроект о бюджете на 2027-2029 годы (№ 615-9), версия от 01.10.2026 года.
Бюджет в России принимают на три года вперед, поэтому на 2027 и 2028 годы есть цифры в обоих документах. Мы сравнили следующее
- «Как изменились прошлогодние планы»: сколько на 2027 и 2028 годы закладывал в прошлом году и сколько на те же годы закладывает новый законопроект.
- «2026 против 2027»: сколько выделено на 2026 год по действующему бюджету и сколько планируют на 2027 год.
Как и что мы изучали?
Документы и версии. Законопроект № 615-9: текст, пояснительная записка, приложение 10 (ведомственная структура расходов, открытая часть) и приложение 9 к пояснительной записке. Все файлы размещены на sozd.duma.gov.ru 01.10.2026. Закон № 426-ФЗ: официальная публикация на pravo.gov.ru от 28.11.2025, приложения 11 и 16.
Сопоставление. Строки двух документов мы сопоставили по коду бюджетной классификации (это «адрес» строки: ведомство, раздел, целевая статья, вид расходов) и по формулировке. Цифры правительства по федеральным проектам в приложении 9 к пояснительной записке почти совпали с открытой частью закона № 426-ФЗ
Расходы по контролю над сетью, мы считаем те где по формулировке речь идет о фильтрации трафика или управлении сетью связи.
Как растут расходы на систему блокировок
Одна из статей расходов на цензуру спрятана под длинным названием: субсидия ФГУП «Главный радиочастотный центр» (ГРЧЦ) на работу системы безопасности интернета (АСБИ). Объясняем, что это все такое.
Главный радиочастотный центр (ГРЧЦ) — государственное предприятие, подведомственное Роскомнадзору (РКН).
Автоматизированная система обеспечения безопасности российского сегмента интернета (АСБИ) состоит из двух частей:
- технические средства противодействия угрозам (ТСПУ), оборудование, которое стоит на сетях операторов связи;
- центральная система управления, которая рассылает на ТСПУ списки блокировок и собирает с них данные.
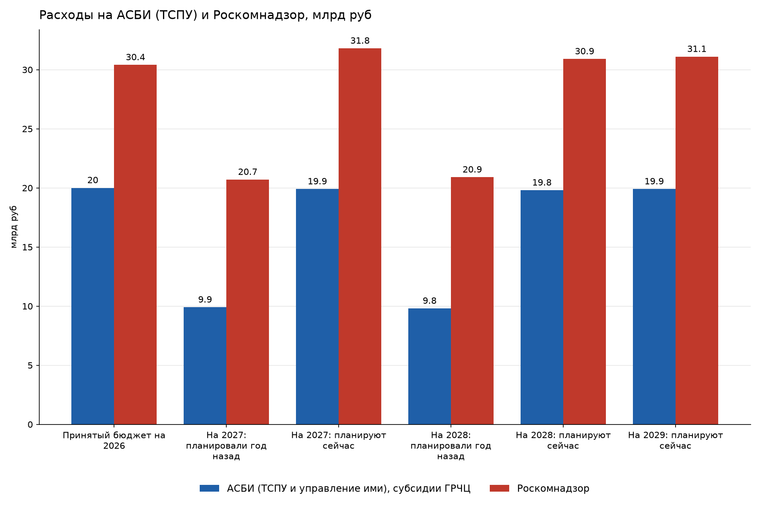
В бюджете 2026 года на блокировки уже выделили 20,0 млрд, а на 2027 и 2028 годы планировали по 10 млрд, сейчас просят почти по 20 млрд. Примечательно что на 2026 год тоже просили вначале 9,1 млрд, а во втором чтении в ноябре 2025 года увеличили до 20 млрд.
Forbes пишет, о модернизация АСБИ до 2030 года: ранее установленные ТСПУ заменят, новые комплексы
Почему ГРЧЦ строит ещё один ЦОД
Также ГРЧЦ может получить (в случае одобрения этого бюджета) субсидию на создание еще одного ЦОД для мониторинга и управления сетью связи общего пользования». 1,0 млрд рублей, только в 2027 году. В бюджете на 2026-2028 годы такой строки пока нет. Ранее «Коммерсантъ» писал об этом
Эту систему обслуживает Центр мониторинга и управления сетью связи общего пользования (ЦМУ ССОП), подразделение ГРЧЦ. По приказу Роскомнадзора, при «угрозах устойчивости, безопасности и целостности» интернета центр передает указания для централизованного управления сетью и контролирует их исполнение, а данные хранит в «информационной системе мониторинга и управления сетью общего пользования». По данным Sostav, ЦМУ ССОП также организует управление ТСПУ и строит систему мониторинга маршрутов трафика.
Зачем ещё один ЦОД ГРЧЦ в бюджете не написано. Есть две гипотезы
- Резерв для режима централизованного управления сетью. Если другой ЦОД выйдет из строя, РКН сможет управлять маршрутизацией, национальной системой доменных имен (НСДИ) и и т.п., вплоть до изоляции российского Интернета..
- Расширение управления ТСПУ. У центральной системы управления АСБИ, по данным независимых экспертов, уже есть две площадки, основная и резервная. Если число ТСПУ растет и их меняют на новые, может понадобиться еще одна площадка управления.
В обоих случаях смысл один: централизованное управление сетью перестает зависеть от одной ЦОД, и блокировки сложнее обойти.
На что не нашлось денег
Расходы на блокировки входят в национальный проект «Экономика данных и цифровая трансформация государства». Это крупный блок бюджета, в который сведены госуслуги, государственное облако, искусственный интеллект, кибербезопасность и другие цифровые проекты. Сам нацпроект сокращают, и на этом фоне рост кибербезопасности, то есть прежде всего АСБИ, особенно заметен.
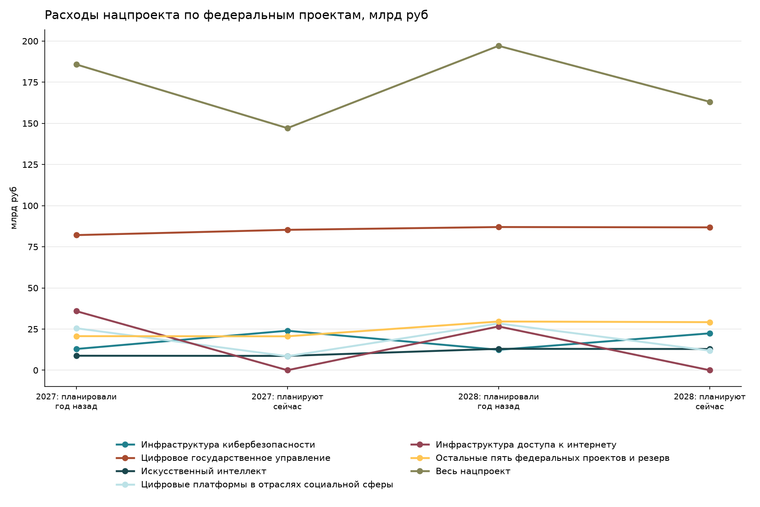
Заметно выросли только расходы на кибербезопасность: на 11,0 млрд в 2027 году и на 10,0 млрд в 2028 году (Туда как раз входят затраты на АСБИ). Федеральный проект об инфраструктуре доступа к интернету при этом из нацпроекта исключен.
На развитие искусственного интеллекта тоже выделяют меньше. По метрике «2026 против 2027» федеральный проект «Искусственный интеллект» уменьшается с 9,1 до 8,7 млрд, а финансирование прорывных исследований исследовательских центров в сфере ИИ с 3,5 до 2,6 млрд. The Bell сравнил это с расходами на систему блокировок: на блокировки заложено вдвое больше, чем на весь ИИ. По нашим подсчетам так и есть: 19,9 на блокировки против 8,7 млрд на развитие ИИ в 2027 году.
На что еще потратятся
Кроме блокировок, в бюджете есть статьи расходов, которые расширяют наблюдение за тем, что люди пишут в сети, и доступ силовых ведомств к их данным.
Центру изучения и сетевого мониторинга молодежной среды (ЦИСМ) государство платит за мониторинг того, что пишут люди младше 35 лет. Центр создан в 2018 году по поручению Владимира Путина. По данным «Медиазоны», прокуратура составляет протоколы по материалам ЦИСМ о комментариях в сети, а «Медуза» в 2024 году описывала, как центр составляет на подростков профили рисков и передает их силовикам. Бюджет ЦИСМ, по данным SecurityLab, растет на 26%.
.
Рекомендации разработчикам средств обхода блокировок
- Проверяйте доступность серверов на всех крупных операторах, а не на одном. ТСПУ устанавливают и обновляют неравномерно, поэтому блокировка может работать у одного оператора и не работать у другого. Держите скрипт-зонд на основных провайдерах домашнего интернета («Ростелеком», МТС, «ЭР-Телеком», «Билайн») и на двух-трех мобильных операторах, с уведомлением о сбое, например через приватного Telegram-бота. Подробная схема в нашем разборе атаки на VLESS.
- Тестируйте серией запросов на 10-15 минут, а не одним запросом. По документации по ТСПУ, блокировка протокола идет в две стадии: фильтр распознает протокол, отправляет данные в центральную систему, там формируют список и рассылают обратно. Полный цикл занимает около 5-15 минут. Короткий тест может пройти до того, как блокировка включится.
- Измеряйте не только «доступен или нет», но и потери и скорость. ТСПУ умеет не блокировать протокол, а деградировать его: отбрасывать пакеты с заданной вероятностью. Соединение при этом устанавливается, но работать почти невозможно. Пример замера:
curl -sS -o /dev/null -w ‘connect=%{time_connect} tls=%{time_appconnect} speed=%{speed_download}\n’ https://ваш_сервер/тестовый_файл
Сравнивайте результат с замером из-за рубежа.
- Готовьтесь к тому, что сигнатуры будут обновлять чаще. Давайте пользователям запасные конфигурации с разными доменами маскировки (SNI) и отпечатками клиента и раздавайте их одной подписной ссылкой, чтобы замена конфигурации не требовала ручной рассылки. Подробнее в разборе про VLESS.
- Держите вариант работы при «белых списках». В этом режиме доступ есть только к адресам из списков разрешенного, и любой протокол на чужом адресе перестает работать. Как это устроено, мы разбирали отдельно, а способы обхода без VPN описывали здесь.
- Проверьте оборудование на риск блокировки управляющих соединений. Как это уже случилось с роутерами MikroTik, мы рассказывали в отдельном разборе.
Хостинг-провайдерам ориентированных на пользователей в РФ
- Отслеживайте доступность своих подсетей из РФ. Роскомнадзор периодически блокирует подсети хостеров, вместе с клиентами, которые к VPN отношения не имеют.
- Дайте клиентам быстрый способ сменить адрес на другую подсеть (/24). Это самый быстрый ответ на блокировку по подсети, и некоторые хостеры делают это по запросу.
- Сообщайте клиентам о блокировках прозрачно. Если ваш диапазон попал под блокировку, страница статуса с указанием операторов и регионов сэкономит время и вам, и клиентам.
- Следите за регулированием хостинга. Обсуждаемые поправки о размещении инфраструктуры VPN мы разбирали отдельно.
Источники
Документы:
- Законопроект № 615-9 «О федеральном бюджете на 2027 год и на плановый период 2028 и 2029 годов», карточка на sozd: https://sozd.duma.gov.ru/bill/615-9
- Текст внесенного законопроекта, 01.10.2026: https://sozd.duma.gov.ru/download/1f1bd6f8-7027-6306-b8b2-d10541bfdeac
- Пояснительная записка к законопроекту, 01.10.2026: https://sozd.duma.gov.ru/download/1f1bd6e8-b820-6280-9df9-5b2013674d7f
- Приложение 10 к законопроекту (ведомственная структура расходов), 01.10.2026: https://sozd.duma.gov.ru/download/1f1bd6f8-835c-64d0-863e-d10541bfdeac
- Приложение 9 к пояснительной записке (нацпроекты), 01.10.2026: https://sozd.duma.gov.ru/download/1f1bd6e8-d71c-6f62-9d1a-5b2013674d7f
- Федеральный закон от 28.11.2025 № 426-ФЗ «О федеральном бюджете на 2026 год и на плановый период 2027 и 2028 годов», официальная публикация: http://publication.pravo.gov.ru/Document/View/0001202511280088
- Законопроект № 1026181-8 (закон № 426-ФЗ до принятия), карточка на sozd: https://sozd.duma.gov.ru/bill/1026181-8
- Пояснительная записка к законопроекту № 1026181-8: https://sozd.duma.gov.ru/download/1f09d242-7b26-6ee0-b052-4318c326049f
- Таблица поправок № 1 ко второму чтению законопроекта № 1026181-8: https://sozd.duma.gov.ru/download/1f0c24b7-9244-65fe-8f51-7da7d1e0ce1f
СМИ и исследования:
- «Верстка», 01.10.2026, о расходах на АСБИ в 2027 году: https://verstka.media/na-blokirovki-i-borbu-s-vpn-v-2027-m-potratyat-20-mlrd-rub
- «Новая газета Европа», 01.10.2026, о 60 млрд на систему блокировок за три года: https://novayagazeta.eu/articles/2026/10/01/na-sistemu-blokirovok-v-internete-vlasti-potratiat-pochti-60-mlrd-rublei-na-tri-goda-news
- Forbes, о росте расходов на блокировки: https://www.forbes.ru/tekhnologii/569736-dvojnoj-scetcik-kak-vyrastut-rashody-na-blokirovki-v-internete
- «Коммерсантъ», 07.10.2026, о сокращении нацпроекта «Экономика данных»: https://www.kommersant.ru/doc/9007542
- The Bell, о расходах на блокировки и ИИ: https://t.me/Bell_tech/5708
- «Новая газета», 14.05.2026, об удаленных документах с целью 92% блокировки VPN: https://novayagazeta.ru/articles/2026/05/14/rkn-udalil-dokumenty-s-upominaniem-zadachi-zablokirovat-vpn-v-rossii-na-92-k-2030-godu-news
- Медиазона, 14.05.2026, о документах о субсидии на АСБИ: https://zona.media/news/2026/05/14/blokirovki-92
- Медиазона, 16.03.2026, о штрафах за комментарии по материалам ЦИСМ: https://zona.media/news/2026/03/16/kmmntr
- Документация по архитектуре АСБИ и ТСПУ на основе учебной лекции (GitHub): https://github.com/DanielLavrushin/tspu-docs/blob/main/README.md
- ntc.party, сообщения о подтвержденных блокировках на ТСПУ: https://ntc.party/t/%D1%87%D0%B8%D1%82%D0%B0%D0%B9%D1%82%D0%B5-1-%D1%81%D0%BE%D0%BE%D0%B1%D1%89%D0%B5%D0%BD%D0%B8%D0%B5-%D1%81%D0%BE%D0%BE%D0%B1%D1%89%D0%B5%D0%BD%D0%B8%D1%8F-%D0%BE%D0%B1-%D0%BE%D1%82%D0%B4%D0%B5%D0%BB%D1%8C%D0%BD%D1%8B%D1%85-%D0%BF%D0%BE%D0%B4%D1%82%D0%B2%D0%B5%D1%80%D0%B6%D0%B4%D1%91%D0%BD%D0%BD%D1%8B%D1%85-%D0%B1%D0%BB%D0%BE%D0%BA%D0%B8%D1%80%D0%BE%D0%B2%D0%BA%D0%B0%D1%85-%D1%82%D1%81%D0%BF%D1%83/4625
Материалы Теплицы:
- Разбор документов РКН о 92% VPN. Разбор №6: https://te-st.org/2026/05/15/92vpn/
- Изучаем очередную атаку на VPN на примере VLESS. Разбор №37: https://te-st.org/2026/09/30/vlessmore/
- Блокировки роутеров MikroTik. Разбор №36: https://te-st.org/2026/09/29/mikrotik/
- Что происходит с DNS в России. Разбор №26: https://te-st.org/2026/08/07/dnsdnsdns/
- О поправках для хостеров. Разбор №5: https://te-st.org/2026/05/12/hostingrules/